Domain punktspritzen.de kaufen?
Wir ziehen mit dem Projekt
punktspritzen.de um.
Sind Sie am Kauf der Domain
punktspritzen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain punktspritzen.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
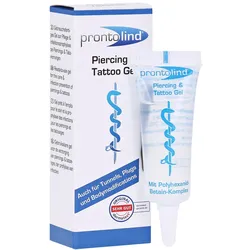
Prontolind Piercing und Tattoo Gel 10 MLProdukteigenschaften: Prontolind Gel Für Piercings aller Art. Produktbeschreibung: Prontolind Gel ist besonders für Bereiche geeignet, die nach dem Piercen mit einem Verband abgedeckt werden (z.B. Skindiver, Dermal Anchor, Microdermals usw.). Bei Ohrlochdehnungen ist das Prontolind Gel das optimale Gleitmittel und verhindert Geruchsbildung. Bei Ohrlochdehnungen ist das Prontolind Gel das optimale Gleitmittel und verhindert Geruchsbildung. In Kombination mit Prontolind Schaum eignet sich das Gel auch hervorragend nach Tätowierungen. Ideal für Ohrlochdehnungen. Verhindert Geruchsbildung. Infektionsprophylaxe bei Bodymodifications. Hervorragende dermatologische Verträglichkeit. Auch für alle anderen Arten von Piercings geeignet. Tattoo- und Piercingpflege ohne Kompromisse: Prontolind schützt optimal und kommt dabei ganz ohne Alkohol und Phenole aus. Es ist ganz ohne Brennen schmerzfrei anzuwenden und kann uneingeschränkt lange zum Einsatz kommen, was für Liebhaber von Körperschmuck von besonderer Bedeutung ist. Haut und Schleimhäute trocknen nicht aus - bei gleichzeitigem optimalen antibakteriellen Schutz. Die Produkte sind sehr gut verträglich und daher am ganzen Körper einsetzbar, auch im empfindlichen Intim- und Schleimhautbereich. Prontolind ist nicht parfümiert, was es auch für Duftstoff-Allergiker ausgezeichnet anwendbar macht. Die Hautverträglichkeit von Prontolind wurde mit dem Dermatest-Siegel ausgezeichnet und erhielt die Bewertung "sehr gut". Für alle Arten von Piercings: Das Prontolind Spray ist der Allrounder und bei allen Arten von Piercings verwendbar. Regeneration und Schutz: Prontolind Spray schützt und regeneriert zugleich. Die Rundumpflege aus dem Sprühkopf. Kein Brennen, kein Jucken: Prontolind Spray ist besonders hautschonend und auch für Allergiker geeignet. Stichkanal gut versorgt: Das Prontolind Spray dringt selbstständig in den Stichkanal ein und reinigt. Vor Gebrauch stets Etikett und Produktinformationen lesen. Ingredients: Polyhexanid Betain-Komplex, Aqua, Undecylenamidopropyl-betaine, Polyaminopropyl-biguanide (Polyhexanid), Glycerin, Hydroxyethylcellulose. Quelle: https://prontomed.shop und Angaben der Verpackung Stand: 07/20245,25 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Physiotherapie bei SchmerzenPhysiotherapie bei Schmerzen , Neben lokalen Auslösern können viele weitere Faktoren zu chronischen und akuten Schmerzen führen. Der Autor des Buches hat das Ebenenmodell entwickelt, ein effektives und erfolgreiches Konzept zur Schmerztherapie. Es berücksichtigt die unterschiedlichen Parameter und folgt in Untersuchung und Behandlung einer klaren Struktur. Das Ebenenmodell: ein ganzheitliches Befund- und Therapiekonzept - Das System Schmerz verstehen und gezielt beeinflussen - Untersuchung aller in Frage kommenden Einflussebenen - erfolgreicher Aufbau einer individualisierten Schmerztherapie - direkt praktisch umsetzbar, mit vielen Fotostrecken und Übungen , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20160615, Produktform: Leinen, Redaktion: Hockenholz, Florian, Seitenzahl/Blattzahl: 496, Abbildungen: 510 Abbildungen, Keyword: Manuelle Medizin; Manuelle Therapie; Orthopädie; Physiotherapie; Reha; Rehabilitation; Schmerztherapie; chronische Schmerzen, Fachschema: Physikalische Therapie~Physiotherapie~Schmerztherapie, Fachkategorie: Physiotherapie~Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Schmerz und Schmerztherapie, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 277, Breite: 202, Höhe: 27, Gewicht: 1489, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 1418330130,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Prontolind Piercing und Tattoo Gel 10 MLProdukteigenschaften: Prontolind Gel Für Piercings aller Art. Produktbeschreibung: Prontolind Gel ist besonders für Bereiche geeignet, die nach dem Piercen mit einem Verband abgedeckt werden (z.B. Skindiver, Dermal Anchor, Microdermals usw.). Bei Ohrlochdehnungen ist das Prontolind Gel das optimale Gleitmittel und verhindert Geruchsbildung. Bei Ohrlochdehnungen ist das Prontolind Gel das optimale Gleitmittel und verhindert Geruchsbildung. In Kombination mit Prontolind Schaum eignet sich das Gel auch hervorragend nach Tätowierungen. Ideal für Ohrlochdehnungen. Verhindert Geruchsbildung. Infektionsprophylaxe bei Bodymodifications. Hervorragende dermatologische Verträglichkeit. Auch für alle anderen Arten von Piercings geeignet. Tattoo- und Piercingpflege ohne Kompromisse: Prontolind schützt optimal und kommt dabei ganz ohne Alkohol und Phenole aus. Es ist ganz ohne Brennen schmerzfrei anzuwenden und kann uneingeschränkt lange zum Einsatz kommen, was für Liebhaber von Körperschmuck von besonderer Bedeutung ist. Haut und Schleimhäute trocknen nicht aus - bei gleichzeitigem optimalen antibakteriellen Schutz. Die Produkte sind sehr gut verträglich und daher am ganzen Körper einsetzbar, auch im empfindlichen Intim- und Schleimhautbereich. Prontolind ist nicht parfümiert, was es auch für Duftstoff-Allergiker ausgezeichnet anwendbar macht. Die Hautverträglichkeit von Prontolind wurde mit dem Dermatest-Siegel ausgezeichnet und erhielt die Bewertung "sehr gut". Für alle Arten von Piercings: Das Prontolind Spray ist der Allrounder und bei allen Arten von Piercings verwendbar. Regeneration und Schutz: Prontolind Spray schützt und regeneriert zugleich. Die Rundumpflege aus dem Sprühkopf. Kein Brennen, kein Jucken: Prontolind Spray ist besonders hautschonend und auch für Allergiker geeignet. Stichkanal gut versorgt: Das Prontolind Spray dringt selbstständig in den Stichkanal ein und reinigt. Vor Gebrauch stets Etikett und Produktinformationen lesen. Ingredients: Polyhexanid Betain-Komplex, Aqua, Undecylenamidopropyl-betaine, Polyaminopropyl-biguanide (Polyhexanid), Glycerin, Hydroxyethylcellulose. Quelle: https://prontomed.shop und Angaben der Verpackung Stand: 07/20245,25 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Physiotherapie bei SchmerzenPhysiotherapie bei Schmerzen , Neben lokalen Auslösern können viele weitere Faktoren zu chronischen und akuten Schmerzen führen. Der Autor des Buches hat das Ebenenmodell entwickelt, ein effektives und erfolgreiches Konzept zur Schmerztherapie. Es berücksichtigt die unterschiedlichen Parameter und folgt in Untersuchung und Behandlung einer klaren Struktur. Das Ebenenmodell: ein ganzheitliches Befund- und Therapiekonzept - Das System Schmerz verstehen und gezielt beeinflussen - Untersuchung aller in Frage kommenden Einflussebenen - erfolgreicher Aufbau einer individualisierten Schmerztherapie - direkt praktisch umsetzbar, mit vielen Fotostrecken und Übungen , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20160615, Produktform: Leinen, Redaktion: Hockenholz, Florian, Seitenzahl/Blattzahl: 496, Abbildungen: 510 Abbildungen, Keyword: Manuelle Medizin; Manuelle Therapie; Orthopädie; Physiotherapie; Reha; Rehabilitation; Schmerztherapie; chronische Schmerzen, Fachschema: Physikalische Therapie~Physiotherapie~Schmerztherapie, Fachkategorie: Physiotherapie~Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Schmerz und Schmerztherapie, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 277, Breite: 202, Höhe: 27, Gewicht: 1489, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 1418330130,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KULT Schmerzen und WehklagenKULT Schmerzen und Wehklagen , Schmerzen und Wehklagen enthält fünf eigenständige Szenarien für KULT: Die Verlorene Göttlichkeit. Sie variieren die Themen und berühren verschiedene Horror-Genres, die alle fest in der KULT-Mythologie verwurzelt sind. Alle Szenarien sind so konzipiert, dass sie sofort gespielt werden können. Urteil In der nahen Zukunft spielt sich eine Familientragödie während einer intensiven Hitzewelle in Phoenix, Arizona, ab. In diesem Szenario mit Fernsehpredigern, illegalen Abtreibungskliniken, Megakirchen, Verrat, einem Todesmagier, der Rache üben will, und einer Vielzahl von Geheimnissen prallen Willenskraft und Absichten aufeinander. Seine letzte Hoffnung Ein klassisches KULT-Szenario, aktualisiert und erweitert für KULT: Die Verlorene Göttlichkeit. Vier Freunde aus der Kindheit werden zu einem Treffen gelockt, das verborgene und verstörende Erinnerungen freisetzt. Das Szenario findet sowohl im Jahr 2019 als auch 1999 statt. Untergang Als ein aufstrebender Schriftsteller verschwindet, hinterlässt er unbezahlte Rechnungen, einen verschlossenen Koffer und ein zerfleddertes gelbes Notizbuch. Seine Freunde und Verwandten nehmen die Ermittlungen auf, um eine grausame Geschichte über Selbstfindung, Erleuchtung und Leidenschaft zusammenzutragen. Die Hölle, das sind die anderen Drei Menschen fahren in einer Limousine durch eine dunkle und namenlose Stadt. Die enge und klaustrophobische Fahrt enthüllt mehr, vielleicht zu viel, über ihre verborgenen Geheimnisse und verzweifelten Sehnsüchte und den Neid, den sie füreinander hegen. Wüstengeflüster Ein langes Wochenende in Juarez, Mexiko. Eine ausgelassene Party, bei der nichts verboten ist. Wer wird dich in der kalten Nacht der Wüste vor deinem Gastgeber, deinen Freunden oder sogar vor dir selbst retten? In dieser intensiven Slasher-Geschichte stoßen die Charaktere auf eine Versammlung von Schakalen. DIESES BUCH BEHANDELT SENSIBLE THEMEN UND RICHTET SICH AN EIN ERWACHSENES PUBLIKUM. Enthält Horror, SEX und Gewalt. Du benötigst Kult: Die Verlorene Göttlichkeit, um Schmerzen und Wehklagen spielen zu können. , Ladestationen- & Ladegeräte-Zubehör > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250415, Seitenzahl/Blattzahl: 110, Keyword: Fantasy; Horror; Rollenspiel, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Kriminalromane und Mystery, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 214, Höhe: 10, Gewicht: 424, Produktform: Kartoniert,36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.